相次ぐ不正アクセスを受けている無印良品。きょう、社長が会見し、通販サイトの再開のめどが立たないと明らかにしました。その理由としてあげたのが、「リスト型攻撃」の可能性でした。
良品計画 清水智 社長
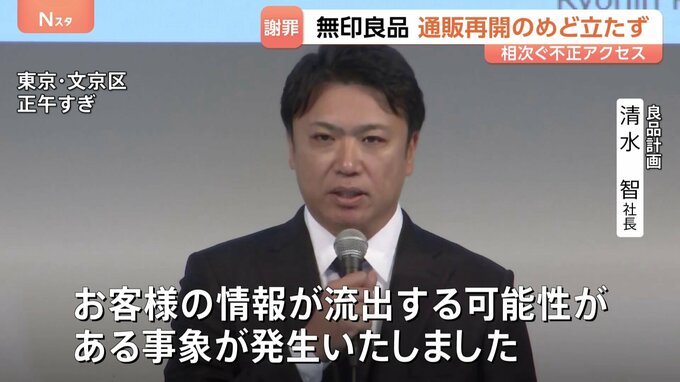
「外部からの不正アクセスを受け、お客様の情報が流出する可能性がある事象が発生いたしました。大変申し訳ございません」
アプリの会員情報は最大2726万件、クレジットカード情報は最大109万件。相次ぐ流出の可能性について謝罪した良品計画の清水社長。
先週から停止しているネットストアを再開するめどは立っていません。
利用者
「結構、不便になるのかなと思いますね。自分で外に出て、買い物しなきゃならないので」
清水社長は再開できない理由について、ある攻撃が行われていたと明らかにしました。
良品計画 清水智 社長
「『リスト型攻撃』による不正なログインの可能性が判明し、更なる総合的なセキュリティ対策を講じる必要性を認識したと判断したためでございます」
リスト型攻撃とは、例えば、ある通販サイトなどからすでに流出したIDとパスワードを使い、別のサービスに次々とログインを試みるサイバー攻撃です。
ついやりがちな、「ID・パスワードの使い回し」が狙われているのです。
「2、3パターンのパスワードを使い回しているから、1個漏えいすれば、私みたいな人は結構、大変だろうな」
「パスワード全部、サイトごとに変えたり。ほぼほぼ全部、同じパスワードないぐらいでやっています」
さらに、良品計画はその攻撃を検知できなかったと明かしました。
良品計画 ITサービス部 林知果 執行役員
「かなり広範のIPアドレス、また、時期もかなり長い期間、ゆるゆるという形で『リスト型攻撃』を受けていたので、検知がより難しくなっているというふうに考えております」
最新の攻撃に対応できなかったと認めたうえで、今後は必要以上の個人情報を持たない仕組みづくりを進めるとしています。
今年は、のべ3億件以上の個人情報が流出。個人でできることとは…
東京大学大学院 情報理工学系研究科 関谷勇司 教授
「(オンラインに登録している)個人情報は、ほぼ漏れていると思って間違いない。サイトごとにパスワードを変えておく、個人としてできる一つの対応。ユーザー名とパスワードだけではなく、もう一つの認証要素(二段階認証)を有効にするのは必須になってくる」
Take Jareads with you.
 Indonesian
 English
 Hindi
 Thai
 Vietnamese
 Burmese
 Spanish
 Portuguese
 Arabic
 Russian
 Chinese