連日にわたって、不正アクセスによる大規模な個人情報の流出が相次いでいます。こうしたサイバー攻撃においては、一部で「北朝鮮」が関与しているという見方もあります。
■北朝鮮が関与か?暗号資産大手「バイナンス」で1兆円相当が被害に
井上貴博キャスター:
ビットコインなどを扱う暗号資産取引所大手「バイナンス」は、10月に不正アクセスを受け、暗号資産1兆円相当が盗まれたと発表しました。
10月31日、FBI(アメリカ連邦捜査局)は「北朝鮮が犯行に関与した」という情報を発表しました。
11月3日、北朝鮮側は、金正恩総書記の妹・与正氏が「アメリカの主張は荒唐無稽」と関与を否定しています。
北朝鮮が犯行に関与したとされたのは、2年前に日本でもありました。
2024年5月、暗号資産交換会社の「DMMビットコイン」から、日本円にして482億円に相当する暗号資産が不正に流出しました。
その後の警察庁やFBIなどによる捜査の結果、この事案は「北朝鮮のハッカー集団によるサイバー攻撃であった」と特定しました。
世界最大手の暗号資産分析企業「チェイナリシス」によると、北朝鮮による暗号資産被害額は直近5年間で130億ドル相当(約2兆円超)と分析されています。
■エリート中のエリート…“世界最強”ハッカー集団「ラザルス」とは?
井上キャスター:
20年以上サイバー犯罪の取材をしているジャーナリスト、ジェフ・ホワイト氏によると、「国際的な制裁で資金不足の北朝鮮にとって、暗号資産等へのサイバー攻撃は、国境を越えて資金を動かせる“新たな外貨獲得手段”になっている」と言います。
そのうえで、北朝鮮のサイバー犯罪の背景には、世界最強とも言われている北朝鮮のハッカー集団「ラザルス」がいるとしています。
ラザルスとは、「一度死んで生き返った」キリスト教の聖人であり、ウイルスを消滅させたと思っても再び攻撃を仕掛けてくるということから、この名前が付けられたということです。
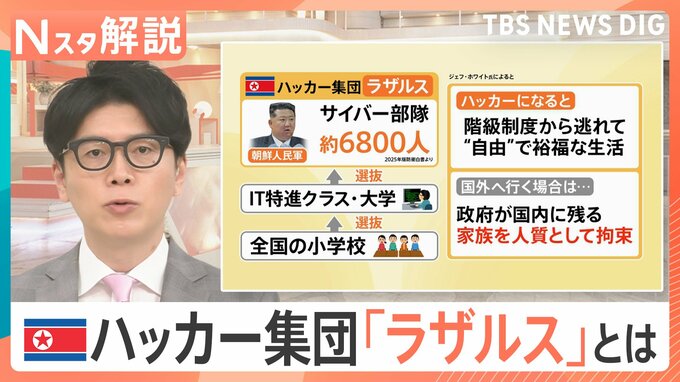
朝鮮人民軍にサイバー部隊は約6800人いるとされています。
なお現在、朝鮮人民軍の総兵力は推定約130万人とされています。軍に所属すること自体が一種のエリートコースですが、サイバー要員はその中でも200人に1人程度しか選ばれない、「エリート中のエリート」と位置づけられています。
では、そのサイバー部隊はどのように養成されているのでしょうか。
北朝鮮政府のコンピューター専門家らに取材をしたホワイト氏によると、子ども時代から「英才教育」が行われているといいます。
その育成過程はピラミッド構造です。全国の小学校から各分野で優秀な児童を選抜し、IT特進クラスや大学へ選抜します。
さらに選び抜かれた優秀な人材が、サイバー部隊「ラザルス」に選出されます。
井上キャスター:
なぜサイバー部隊を目指すのでしょうか。最大の動機は「経済的・社会的な優遇」にあります。
ハッカーになると、階級制度から逃れて“自由”で裕福な暮らしができるようになります。パスポートも自由に発行してもらうことができない北朝鮮で、国外へ出入りもできるようになるといいます。
しかし、国外へ行く場合は、政府が国内に残る家族を人質として拘束するため、逃亡などはできないといいます。
ハロルド・ジョージ・メイさん:
見方を変えれば、北朝鮮にはそれだけ資金を獲得できる手段がないため、こうしたサイバー攻撃に手を出さざるを得ないという背景があるのでしょう。
しかし、今回のバイナンスへのハッキングで世界が大きな衝撃を受けているのは、被害額が約1兆円という巨額に上る点だけではありません。バイナンスは単なる一つの暗号資産ではなく、多様な通貨の取引を束ねる「市場そのもの」です。日本でいえば、株式を売買する東京証券取引所のような存在にあたります。
インターネット取引を専門とするその中枢、いわば元締めがハッキングされたということは、「銀行の金庫に泥棒が入った」に等しく、金融機関としての信頼そのものが失われているのではないかと思います。世界各国の金融機関が強い危機感を抱いているのは、この点です。
バイナンス側は「流出分の9割~9割5分は手当てした」と説明していますが、果たしてそこまで戻すことができるのか、その手法も気にはなりますが、一番注目されているのは「金融機関への信頼」です。
■ヘッドハンティングを装った攻撃も 専門家「日本は北朝鮮にとって格好の標的」
井上貴博キャスター:
2024年のDMMビットコインの実例はどうだったのでしょうか。
その際は、DMMビットコインが暗号資産の出入金を委託している管理会社「Ginco」の出入金の管理システムへアクセス権を持つ社員に向け、ヘッドハンティングを装い、SNS「LinkedIn」で接触したといいます。
ビジネス特化型のSNSから「あなたのスキルに感銘を受けた」「プログラミングを学びたい」など技術を確認する名目でURLを送信し、アクセスさせることでパソコンをウイルス感染させました。
ホワイト氏は「資金が豊富にあり、政治的・外交的な情報もある日本は北朝鮮にとって格好の標的」であると話します。
▼求人オファーや投資案件などのメールや、▼ソフトウェアのインストールの依頼などは、特に注意してほしいということです。
========
<プロフィール>
ハロルド・ジョージ・メイさん
プロ経営者
タカラトミーで社長務めV字回復
オランダ出身 日本在住30年超
Take Jareads with you.
 Indonesian
 English
 Hindi
 Thai
 Vietnamese
 Burmese
 Spanish
 Portuguese
 Arabic
 Russian
 Chinese