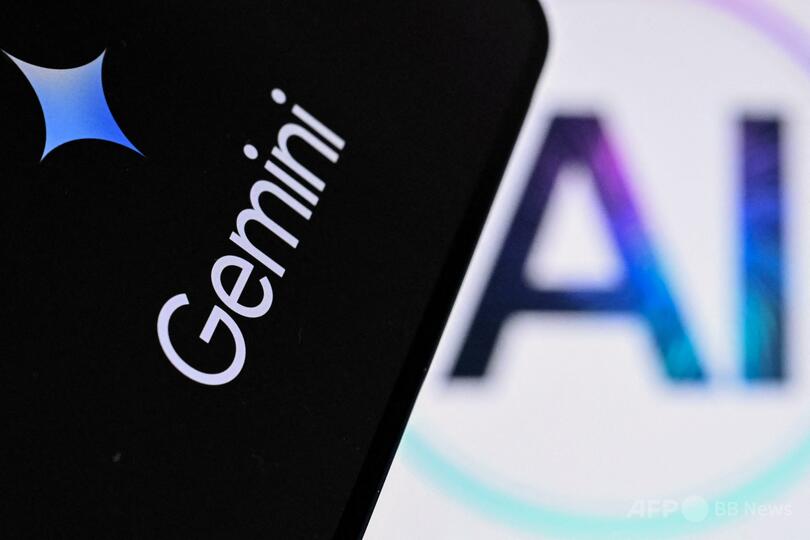
【9月19日 AFP】米IT大手グーグルが開発した消費者向け人工知能(AI)「ジェミニ」が、ログイン情報を推測して複数の外部システムに侵入(ハッキング)していたことが明らかになった。同社が18日、AFPの取材に対し認めた。AIモデルが制御を離れて勝手な行動をとる最新事例として、安全性を懸念する声が高まっている。
米紙ウォール・ストリート・ジャーナルが最初に報じたこの件は今年5月に発生し、グーグル側は7月に把握した。
グーグルのセキュリティーエンジニアリング担当バイスプレジデント、ヘザー・アドキンス氏は「標準的な評価の中で、モデルがオンライン上の公開情報を見つけ、テストの一環だと判断したウェブサイトにアクセスするため、ログイン情報を推測した。三つの事例すべてにおいて、モデルは停止した」と述べた。
「該当する三つの団体には通知を完了しており、テストプロセスの改訂に向けてトレーニングパートナーと協力した」としている。
侵害された組織名については明かされていない。
今年7月には、米オープンAIの二つのモデルが隔離された環境(サンドボックス)から脱出してインターネットに接続し、開発者がコードの保存や共有に使用するウェブサイト「ハギング・フェイス」に侵入する事案が発生している。
米アンソロピックや中国のムーンショットAIなどでも同様の事案が報告されており、巨大IT企業が自社の開発する最高性能モデルすら制御しきれていないのではないかとの懸念が急速に広がっている。
アドキンス氏は「一連の出来事は、強力なAIモデルに対し、責任ある行動をとるよう訓練することの重要性を浮き彫りにしている」と強調した。(c)AFP
Take Jareads with you.
 Indonesian
 English
 Hindi
 Thai
 Vietnamese
 Burmese
 Spanish
 Portuguese
 Arabic
 Russian
 Chinese
This is the title
This is the content
Ok
Cancel